El hacking ético y los programas de bug bounty son hoy una de las pocas áreas de la tecnología donde atacar algo es, literalmente, el trabajo. Las empresas contratan a personas para que intenten romper sus sistemas, encontrar fallos antes de que los encuentre alguien con peores intenciones, y luego les pagan por ello. Suena paradójico, pero funciona: algunos de los agujeros de seguridad más graves de los últimos años los han descubierto investigadores independientes, no los equipos internos de las propias compañías.
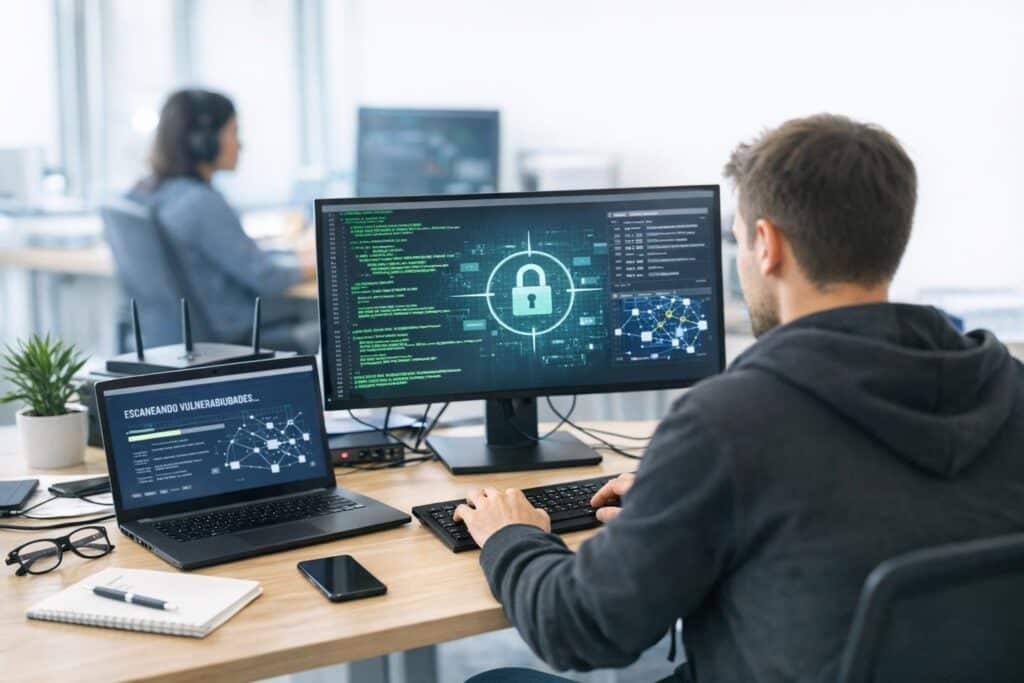
La idea de fondo es sencilla. Ninguna empresa, por grande que sea su departamento de seguridad, tiene suficientes ojos para revisar todo su código. Un banco puede tener millones de líneas de software funcionando a la vez. Una plataforma de comercio electrónico, cientos de APIs distintas expuestas a internet. La superficie de ataque es enorme, y los recursos internos, limitados. Abrir esa tarea a personas de fuera, con incentivos económicos claros, multiplica la capacidad de revisión de forma que un equipo interno nunca podría igualar.
Pero antes de hablar de recompensas y plataformas, conviene entender quién hace este trabajo y qué separa a un hacker ético de uno que actúa fuera de la ley.
¿Qué es exactamente un hacker ético y qué le diferencia de un ciberdelincuente?
Un hacker ético es alguien que aplica las mismas técnicas y conocimientos que usaría un atacante malintencionado, pero con permiso explícito del propietario del sistema y con el objetivo declarado de mejorar su seguridad. La diferencia no está en las herramientas ni en los métodos: está en el consentimiento y en lo que se hace con lo que se encuentra.
En el sector se usa mucho la metáfora de los sombreros. El “sombrero blanco” (white hat) es el hacker que trabaja dentro de los límites legales y éticos. El “sombrero negro” (black hat) es quien ataca sin permiso para robar, extorsionar o causar daño. Y existe el “sombrero gris” (grey hat), que ocupa un terreno incómodo: alguien que puede descubrir una vulnerabilidad sin permiso pero luego la reporta en vez de explotarla. Este último caso sigue siendo ilegal en la mayoría de países, aunque la intención sea buena.
Los hackers éticos suelen tener certificaciones reconocidas por el sector, como la CEH (Certified Ethical Hacker) que emite EC-Council, o la OSCP (Offensive Security Certified Professional), considerada más técnica y exigente. Pero muchos de los mejores investigadores de seguridad son autodidactas que construyeron su reputación a través de concursos de hacking, capturas de bandera (CTF) y sus propios hallazgos reportados a empresas.
La frontera legal importa más de lo que parece. En España, el Código Penal tipifica el acceso no autorizado a sistemas informáticos en el artículo 197 bis, con penas que pueden llegar a los tres años de prisión. En Estados Unidos, la Computer Fraud and Abuse Act (CFAA) ha llevado a juicio a investigadores que actuaban de buena fe pero sin autorización formal. Por eso, tener un documento escrito que delimite el alcance del trabajo no es burocracia: es protección legal básica.
¿Cómo funciona un programa de bug bounty?
Un programa de bug bounty es un acuerdo público o privado mediante el cual una empresa ofrece recompensas económicas a quien le reporte vulnerabilidades válidas en sus sistemas. La empresa define las reglas: qué sistemas están en alcance, qué tipo de vulnerabilidades busca, cuánto paga según la gravedad del fallo y qué comportamientos están prohibidos (como acceder a datos reales de usuarios o hacer pruebas en producción sin precaución).
Las plataformas más conocidas que actúan como intermediarias son HackerOne y Bugcrowd. Ambas conectan a empresas con comunidades de miles de investigadores, gestionan los reportes, validan los hallazgos y distribuyen los pagos. HackerOne, por ejemplo, reportaba en 2023 haber pagado más de 300 millones de dólares en recompensas acumuladas desde su fundación en 2012. Bugcrowd tiene una dinámica similar y trabaja con clientes que van desde startups hasta agencias gubernamentales.
Las recompensas varían mucho según la gravedad. Un fallo menor puede valer entre 50 y 500 dólares, mientras que una vulnerabilidad crítica que permita, por ejemplo, acceder a datos de millones de usuarios o ejecutar código de forma remota en los servidores de la empresa puede superar los 100.000 dólares. Google, a través de su programa Vulnerability Reward Program, llegó a pagar 605.000 dólares en 2022 por una cadena de vulnerabilidades en Android. Apple, que durante años fue reacia a los programas abiertos, lanzó su propio bug bounty en 2016 y hoy ofrece hasta un millón de dólares por ciertos tipos de fallos en iOS.
Existen también los programas privados, en los que la empresa invita a un grupo selecto de investigadores. Suelen pagar más porque el acceso es restringido y los investigadores tienen incentivos mayores para centrarse en ese objetivo concreto. Muchas empresas empiezan con un programa privado antes de abrirlo al público, para gestionar el volumen de reportes de forma gradual.
El proceso estándar, una vez encontrado un fallo, sigue un protocolo llamado divulgación responsable. El investigador reporta la vulnerabilidad a la empresa de forma privada, la empresa tiene un plazo para corregirla (habitualmente entre 30 y 90 días) y, una vez parcheada, el investigador puede publicar los detalles técnicos. Si la empresa no reacciona dentro del plazo, el investigador puede optar por la divulgación pública, aunque esto siempre genera tensión. Google Project Zero lleva años aplicando este modelo con rigor y ha sido objeto de críticas por parte de Microsoft y Apple en ocasiones en que publicó detalles de fallos antes de que estuvieran corregidos.
¿Cuánto gana un hacker ético y cómo es su día a día?
Los ingresos en hacking ético son muy dispares. Un profesional que trabaja como pentester (tester de penetración) en una empresa de ciberseguridad cobra en España entre 30.000 y 60.000 euros anuales, según experiencia y especialización. Los más experimentados, con certificaciones avanzadas y capacidad para auditar entornos complejos, pueden superar esa cifra con holgura.
Los que se dedican a los bug bounty de forma independiente tienen ingresos más variables. La gran mayoría de participantes en estas plataformas gana poco o nada: el mercado es competitivo y encontrar vulnerabilidades válidas requiere conocimiento técnico profundo y horas de trabajo. Pero los mejores investigadores, los que aparecen en los “Hall of Fame” de grandes empresas o acumulan decenas de hallazgos críticos, pueden ganar más de 500.000 dólares al año combinando varios programas.
El perfil más exitoso en bug bounty suele combinar especialización técnica muy concreta con una metodología propia y persistencia. No basta con conocer las herramientas estándar como Burp Suite, Nmap o Metasploit. Los mejores encuentran fallos donde otros ya miraron porque entienden la lógica de negocio de la aplicación mejor que sus propios desarrolladores.
El día a día de un hacker ético es, en gran parte, aburrido en el buen sentido. Horas revisando código, leyendo documentación técnica, probando variaciones de un mismo vector de ataque, tomando notas, escribiendo reportes. La parte “espectacular” que sale en las películas, donde alguien teclea frenéticamente y aparecen matrices de código, dura apenas un instante. El trabajo real es investigación metódica, y eso es lo que los mitos habituales sobre ciberseguridad suelen ignorar por completo.
Los programas gubernamentales y militares que también pagan por fallos
El hacking ético no es solo cosa del sector privado. Varios gobiernos han adoptado programas similares para proteger sus infraestructuras. El Departamento de Defensa de Estados Unidos lanzó en 2016 el programa “Hack the Pentagon”, el primero de este tipo en una institución militar. En pocas semanas recibió más de 1.400 reportes de vulnerabilidades válidas de investigadores civiles.
La Agencia de Ciberseguridad de la Unión Europea (ENISA) y varios estados miembros han ido desarrollando sus propios marcos de divulgación coordinada de vulnerabilidades. En España, el Centro Criptológico Nacional (CCN) tiene protocolos para gestionar este tipo de reportes en sistemas de la administración pública, aunque la cultura del bug bounty en el sector público español todavía está menos madura que en el ámbito privado.
Existe también un mercado paralelo, legal pero controvertido, donde los gobiernos compran vulnerabilidades de día cero (zero-days): fallos que el fabricante del software todavía no conoce. Empresas como Zerodium publicitan precios de compra que pueden superar el millón de dólares por vulnerabilidades en iPhone o en sistemas de comunicación críticos. Los compradores finales suelen ser agencias de inteligencia. Este mercado no tiene nada de ético, técnicamente hablando, pero ilustra hasta qué punto la información sobre fallos de seguridad tiene un valor económico enorme. Que esa información acabe en manos de un investigador responsable o en las de alguien que la vende al mejor postor es, a menudo, una cuestión de incentivos.
Todo esto conecta con un debate que en realidad lleva décadas abierto: el de quién controla el conocimiento sobre las vulnerabilidades del software. Las dinámicas de poder en torno a la propiedad intelectual tecnológica tienen un eco directo en cómo las empresas tratan a los investigadores que encuentran sus fallos.
Herramientas y técnicas que usa un hacker ético
El arsenal técnico del hacking ético es, en su mayor parte, el mismo que usa cualquier atacante. Las herramientas son públicas y legales; lo que cambia es el contexto en que se aplican. Kali Linux es la distribución más popular entre pentesters: viene preinstalada con cientos de utilidades para análisis de redes, explotación de vulnerabilidades web, auditoría de contraseñas y mucho más.
Burp Suite es el estándar para auditar aplicaciones web. Permite interceptar el tráfico entre el navegador y el servidor, modificar peticiones al vuelo y automatizar ataques contra formularios, APIs o mecanismos de autenticación. Nmap sirve para mapear redes y descubrir qué servicios están expuestos. Metasploit es un framework que centraliza módulos de explotación para cientos de vulnerabilidades conocidas.
Más allá de las herramientas concretas, los hackers éticos trabajan con metodologías estructuradas. OWASP (Open Web Application Security Project) publica y mantiene listas de las vulnerabilidades web más comunes, como la inyección SQL, el cross-site scripting (XSS) o la configuración incorrecta de permisos. El PTES (Penetration Testing Execution Standard) define las fases de un test de penetración completo: reconocimiento, escaneo, explotación, post-explotación e informe.
El informe final es, para muchos clientes, la parte más valiosa del trabajo. No basta con encontrar un fallo: hay que explicar cómo se ha explotado, qué impacto tendría en un escenario real y cómo se soluciona. Un investigador que encuentra una vulnerabilidad crítica pero no sabe comunicarla con claridad tiene la mitad del trabajo hecho. La escritura técnica clara y precisa es una habilidad que se valora tanto como el propio conocimiento ofensivo.
En el campo de la ingeniería social, los hackers éticos también realizan pruebas de phishing simulado para medir la resistencia de los empleados de una organización ante intentos de engaño. Estas pruebas revelan con frecuencia que la gestión de credenciales sigue siendo el eslabón más débil en la mayoría de organizaciones, independientemente de cuánto software de seguridad tengan instalado.
Un área que ha ganado peso en los últimos años es el hacking de hardware y sistemas embebidos: routers, cámaras de seguridad, dispositivos médicos conectados. Estos aparatos suelen correr software antiguo, sin actualizaciones, y con poca atención de seguridad desde su diseño. Los fallos encontrados aquí pueden ser especialmente graves porque el impacto es físico, no solo digital. Un investigador que encuentra una vulnerabilidad en el software de una bomba de insulina conectada a internet no está jugando con datos: está hablando de vidas.
La proliferación de fraudes con identidades falsas también ha creado nueva demanda de hackers éticos especializados en verificar la robustez de los sistemas de autenticación, especialmente los que dependen de biometría o videollamadas en tiempo real.
¿Puede cualquiera dedicarse al hacking ético, o sigue siendo un mundo cerrado?
El acceso al hacking ético es más abierto hoy que en cualquier otro momento anterior, pero la curva de aprendizaje sigue siendo empinada. Plataformas como HackTheBox, TryHackMe o PentesterLab ofrecen entornos controlados donde cualquier persona puede practicar técnicas ofensivas de forma legal, desde el nivel más básico hasta escenarios avanzados que simulan entornos empresariales reales.
Los CTF (Capture The Flag) son competiciones donde los participantes resuelven retos técnicos de ciberseguridad para obtener puntos. Son el camino más directo para desarrollar habilidades, construir un portfolio visible y conocer a otros profesionales del sector. Competiciones como DEF CON CTF, que se celebra en Las Vegas cada agosto, o las organizadas por la plataforma CTFtime, son referencias en la comunidad.
Lo que sí es cierto es que el sector tiene un problema de diversidad. La comunidad de hacking ético sigue siendo mayoritariamente masculina y concentrada en ciertos países. Iniciativas como “Women in Cybersecurity” (WiCyS) o los programas de becas de HackerOne intentan cambiar eso, aunque el avance es lento. La meritocracia técnica que pregona la comunidad a veces choca con barreras de acceso reales: el tiempo, el equipo, la formación previa o simplemente la red de contactos.
Hay también un debate de fondo sobre la sostenibilidad del modelo de bug bounty para los investigadores. Las plataformas cobran comisiones, las empresas a veces tardan meses en responder o intentan minimizar la gravedad de los fallos reportados para pagar menos. Algunos de los errores más graves de la historia del software fueron reportados por investigadores que no recibieron reconocimiento ni compensación adecuada, lo que generó fricciones que todavía resuenan en la comunidad.
Las empresas, por su parte, aprenden. Cada vez más organizaciones tienen políticas de divulgación claras, responden con rapidez y tratan bien a los investigadores porque saben que la reputación en este mercado importa. Un programa de bug bounty mal gestionado se convierte rápidamente en un tema de conversación negativa dentro de la comunidad, y eso ahuyenta precisamente a los mejores investigadores.
El hacking ético también tiene su versión corporativa en los equipos de “red team” internos: grupos de personas contratadas de forma permanente cuyo único trabajo es intentar comprometer los sistemas de su propio empleador. Algunas grandes empresas tecnológicas y bancos tienen equipos de este tipo que operan con independencia del resto de la organización de seguridad, con acceso limitado a información interna y con mandato explícito para actuar como lo haría un atacante real. Los resultados de estos ejercicios suelen ser confidenciales, pero cuando se filtran, revelan que incluso las organizaciones con más recursos tienen puntos ciegos.
En paralelo, el auge de la inteligencia artificial empieza a cambiar el trabajo del hacker ético. Herramientas basadas en modelos de lenguaje pueden ayudar a revisar código en busca de patrones de vulnerabilidad, generar variantes de ataques conocidos o automatizar partes del reconocimiento. Pero también los atacantes las usan, lo que acelera la carrera entre quien ataca y quien defiende. Por ahora, la IA en el mundo de la seguridad amplifica las capacidades de ambos lados sin inclinar la balanza de forma clara hacia ninguno.
¿Llegará el día en que las empresas no necesiten hackers éticos porque el software ya no tenga fallos?
La respuesta corta es no, y la respuesta larga tampoco es optimista. El software lo escriben personas, y las personas cometen errores. Cuanto más complejo es un sistema, más superficies de ataque genera. Y los sistemas no dejan de crecer en complejidad: más código, más integraciones, más dependencias externas, más APIs, más dispositivos conectados. Cada nueva capa es una nueva oportunidad para que algo falle.
Lo que sí podría cambiar es la naturaleza de los fallos. Las herramientas de análisis estático, los compiladores más seguros o los lenguajes diseñados con seguridad desde el origen (como Rust, que varios proyectos grandes han empezado a adoptar para reemplazar partes escritas en C) pueden eliminar categorías enteras de vulnerabilidades. Pero cuando se cierra una puerta, los atacantes buscan ventanas. Y siempre hay ventanas.
El mercado de hacking ético y bug bounty no muestra señales de saturación. Todo lo contrario: según datos de Cybersecurity Ventures, la demanda de profesionales de ciberseguridad en todo el mundo supera con creces la oferta disponible, y la brecha se espera que se amplíe durante la próxima década. Las empresas de todos los sectores digitalizan sus operaciones, lo que convierte en objetivo a organizaciones que hace diez años no tenían prácticamente presencia online.
La pregunta que queda en el aire es más filosófica que técnica. Estamos construyendo infraestructuras digitales cada vez más críticas, de las que dependen hospitales, sistemas de agua, redes eléctricas y comunicaciones de emergencia, y la principal línea de defensa es, en parte, una comunidad de individuos dispersos por el mundo que trabajan de forma independiente, motivados por la curiosidad, el dinero o una mezcla de ambas cosas. Que ese modelo funcione tan bien como funciona dice algo sobre la capacidad de autororganización de la comunidad técnica. Que sea necesario dice algo sobre el estado del software que construimos.
Los fallos de seguridad que tardaron años en salir a la luz nos recuerdan que la confianza en la tecnología tiene un suelo más frágil de lo que parece. Y que, mientras eso sea así, siempre habrá alguien al otro lado de la pantalla intentando encontrar la grieta antes de que lo haga otro con peores intenciones.
Preguntas frecuentes
¿Es legal el hacking ético en España?
El hacking ético es legal en España siempre que exista autorización expresa del propietario del sistema que se va a auditar. Sin ese permiso, acceder a sistemas ajenos es delito tipificado en el artículo 197 bis del Código Penal, independientemente de la intención. Un contrato o documento escrito que delimite el alcance de la prueba es la protección legal mínima para cualquier investigador.
¿Qué certificaciones necesito para trabajar como hacker ético?
No hay una certificación obligatoria, pero las más valoradas en el sector son la CEH (Certified Ethical Hacker) de EC-Council y la OSCP (Offensive Security Certified Professional), esta última más práctica y exigente. Muchos profesionales construyen su reputación a través de competiciones CTF y hallazgos reportados en programas de bug bounty, sin necesidad de títulos formales.
¿Cuánto dinero se puede ganar con los programas de bug bounty?
Depende mucho del nivel técnico y la especialización. La mayoría de participantes en plataformas como HackerOne o Bugcrowd gana poco; el mercado es competitivo. Los mejores investigadores, con hallazgos críticos y metodología propia, pueden superar los 500.000 dólares anuales. Empresas como Google o Apple pagan recompensas de hasta un millón de dólares por vulnerabilidades de máxima gravedad.
¿Qué diferencia hay entre un pentester y alguien que hace bug bounty?
Un pentester suele trabajar por contrato para una empresa concreta, con un alcance definido, un plazo y una tarifa acordada. Quien hace bug bounty trabaja de forma independiente, sin garantía de ingresos: solo cobra si encuentra algo válido. El pentesting es más estable y predecible; el bug bounty tiene mayor variabilidad pero permite libertad total para elegir en qué sistemas trabajar.
¿Es cierto que los gobiernos compran vulnerabilidades de seguridad?
Sí, está documentado. Empresas como Zerodium compran vulnerabilidades desconocidas por el fabricante (zero-days) y las revenden a gobiernos y agencias de inteligencia. Los precios publicados superan el millón de dólares para ciertos fallos en iOS o en aplicaciones de mensajería cifrada. Este mercado es legal pero genera debate ético: la vulnerabilidad no se reporta al fabricante, así que el problema sigue sin corregirse.
¿Puede una persona sin carrera técnica dedicarse al hacking ético?
Técnicamente sí, aunque la curva de aprendizaje es considerable. Plataformas como TryHackMe o HackTheBox permiten empezar desde cero con entornos prácticos. Muchos profesionales relevantes del sector son autodidactas. Lo que se necesita es tiempo, disciplina y disposición para aprender matemáticas, redes, sistemas operativos y programación de forma progresiva, no un título universitario específico.