Las contraseñas nacieron hace más de sesenta años como una solución provisional y llevan décadas aguantando el peso de toda la seguridad digital del planeta. La historia de las contraseñas es también la historia de sus fracasos: sistemas diseñados para un puñado de investigadores que ahora custodian cuentas bancarias, historiales médicos y conversaciones privadas de miles de millones de personas.
El primer sistema informático que usó contraseñas para autenticar usuarios fue el CTSS (Compatible Time-Sharing System) del MIT, en 1961. Cada usuario tenía un archivo con su clave y accedía a su sesión privada. Funcionó bien durante un tiempo, hasta que un investigador llamado Allan Scherr encontró la forma de imprimir el fichero completo de contraseñas para ampliar su tiempo de uso. El primer hackeo de passwords de la historia no fue obra de un criminal: fue un científico buscando más horas de ordenador.
¿Cómo se almacenaban las contraseñas antes de que alguien pensara en cifrarlas?
Durante los primeros años, las contraseñas se guardaban en texto plano: si alguien accedía al archivo, lo tenía todo. El cambio llegó en 1976, cuando Unix introdujo la función crypt(), basada en el algoritmo DES. La idea era que el sistema no guardara la contraseña real, sino un resultado cifrado de ella. Al iniciar sesión, el sistema cifraba lo que escribías y comparaba el resultado con lo almacenado. Nunca «veía» tu clave en bruto.
Este modelo, llamado hash de contraseñas, fue un salto importante. Pero tenía un problema que tardó décadas en tomarse en serio: si dos usuarios tienen la misma contraseña, sus hashes son idénticos. Eso permite ataques de diccionario, en los que alguien computa los hashes de miles de palabras comunes y los compara con los almacenados. La solución, el «salt» (añadir datos aleatorios antes de hashear), ya existía en los años setenta, pero no se aplicó de forma generalizada hasta mucho después.
Lo que más llama la atención de esta historia es la velocidad con que la seguridad siempre iba por detrás. Igual que ocurre hoy con los mitos sobre ciberseguridad que seguimos repitiendo, las creencias heredadas de una época anterior sobrevivían mucho más de lo que deberían.
¿Por qué los usuarios siempre eligieron contraseñas malas?
La contraseña más repetida de la historia documentada es «123456», y no es un fenómeno reciente. Los primeros estudios sistemáticos sobre hábitos de contraseñas en entornos universitarios, ya en los años ochenta, revelaban que la mayoría de usuarios elegía su nombre, su fecha de nacimiento o la palabra «password». La comodidad siempre ha ganado a la seguridad cuando el usuario tiene que decidir solo.
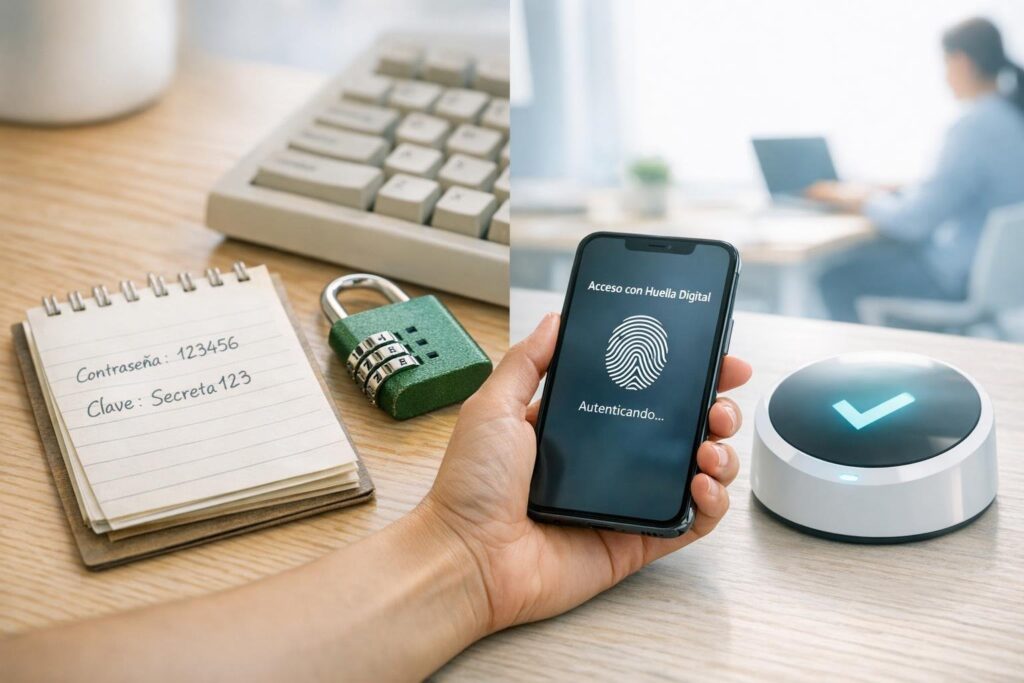
En 2003, el ingeniero del NIST Bill Burr publicó las recomendaciones que marcaron una generación: mayúsculas, números, símbolos y cambios periódicos. Durante quince años, esas reglas definieron lo que se entendía por contraseña segura. El propio Burr se retractó en 2017 y admitió que sus consejos habían sido un error: obligaban a los usuarios a crear claves imposibles de recordar, que luego anotaban en un papel o reutilizaban en todas partes.
El resultado de décadas de reglas mal planteadas es que hoy la mayoría de brechas de seguridad no se producen por ataques sofisticados. Se producen porque alguien usaba la misma contraseña en diez sitios y uno de esos sitios fue comprometido. El negocio del ransomware y los accesos no autorizados se alimentan sobre todo de credenciales recicladas, no de genios del hacking.
¿Cuándo aparecieron los gestores de contraseñas y la autenticación de dos factores?
Los gestores de contraseñas comerciales empezaron a popularizarse a principios de los 2000, pero durante años fueron una herramienta de usuarios avanzados. Password Safe, creado por Bruce Schneier en 1997, fue uno de los primeros. La idea era simple: una contraseña maestra fuerte para proteger una bóveda con todas las demás. El modelo funciona bien en teoría, aunque concentra el riesgo en un único punto.
La autenticación de dos factores (2FA) tiene raíces más antiguas. Los tokens físicos de RSA Security llevan en el mercado desde 1986. Pero el 2FA masivo llegó con los smartphones: Google lanzó su Authenticator en 2010 y las grandes plataformas empezaron a ofrecerlo como opción, aunque casi nunca como obligación. Incluso hoy, la mayoría de servicios todavía lo dejan como algo opcional, lo que significa que la mayor parte de los usuarios no lo activa.
Los gestores de contraseñas también tienen su zona oscura. En 2022, LastPass sufrió una brecha que tardó meses en revelarse por completo: los atacantes robaron bóvedas cifradas de millones de usuarios. El cifrado protegía el contenido, pero quien tuviera una contraseña maestra débil quedó expuesto. La lección no era que los gestores son malos: era que nada funciona si la pieza humana falla.
En paralelo, las empresas llevaban años generando y vendiendo datos de comportamiento del usuario con fines comerciales. Vale la pena recordar que predecir tu comportamiento es un negocio que funciona con o sin tu contraseña.
¿Puede la biometría y las passkeys reemplazar de verdad a las contraseñas?
Las passkeys son la apuesta más seria hasta ahora para acabar con las contraseñas tradicionales. Apple, Google y Microsoft adoptaron el estándar FIDO2/WebAuthn de forma coordinada en 2022, y desde entonces el despliegue ha sido progresivo. Una passkey no es una contraseña: es un par de claves criptográficas donde la privada nunca sale del dispositivo del usuario. Al autenticarse, el servidor solo recibe una prueba firmada, no un secreto que pueda ser robado o filtrado.
La biometría (huella dactilar, reconocimiento facial) ya lleva años integrada en teléfonos y portátiles. Su papel en este contexto es desbloquear la clave privada almacenada en el dispositivo, no transmitir datos biométricos al servidor. Tus huellas no viajan a ningún servidor cuando te autenticas con Face ID o con el lector de huella de un Android: todo ocurre localmente. Este matiz es importante y se malinterpreta con frecuencia.
El problema de las passkeys hoy es la fragmentación. Si pierdes tu teléfono y no tienes copia de seguridad configurada, recuperar el acceso puede ser complicado. Los ecosistemas cerrados (Apple, Google) gestionan la sincronización de formas distintas, y la interoperabilidad entre plataformas todavía no es perfecta. La idea es sólida; la implementación, irregular.
Hay otro ángulo que conviene no ignorar. Cuantos más datos biométricos y de comportamiento genera la autenticación, más información tienen las plataformas sobre cuándo y desde dónde accedes. Ya vimos hasta dónde llega esa acumulación de datos cuando analizamos cuánto saben las grandes plataformas de ti con mucho menos.
Las contraseñas en los tribunales y en el mercado negro
Las credenciales robadas tienen precio de mercado documentado. En los foros de la dark web, un usuario y contraseña de cuenta bancaria validada puede costar entre 40 y 200 dólares dependiendo del saldo. Las credenciales de correo electrónico se venden en lotes de miles por unos pocos dólares la unidad. Las cuentas con verificación o con historial tienen un valor añadido, igual que ocurre en redes sociales con las cuentas verificadas.
En el ámbito legal, las contraseñas han generado debates judiciales interesantes. En Estados Unidos, varios tribunales han debatido si obligar a alguien a revelar su contraseña viola la Quinta Enmienda (protección contra la autoincriminación). La jurisprudencia es inconsistente: algunos jueces han ordenado revelar claves, otros no. En Europa, el marco del RGPD obliga a las empresas a proteger las credenciales con medidas técnicas adecuadas, lo que ha derivado en multas millonarias cuando las brechas revelaban almacenamiento en texto plano o hashes débiles sin salt.
También ha habido casos en que deepfakes de voz se han usado para saltarse sistemas de autenticación por voz en call centers bancarios. Los fraudes con deepfakes ya no son ciencia ficción: son incidentes con pérdidas documentadas.
Y el phishing sigue siendo el vector más eficaz para robar contraseñas. No porque los usuarios sean ingenuos, sino porque los ataques de ingeniería social se han sofisticado hasta el punto de que la falsificación de entornos digitales es una industria con infraestructura propia.
¿Qué queda de las contraseñas cuando ya no existan?
Si las passkeys se imponen, las contraseñas tal como las conocemos desaparecerán del uso cotidiano en algún momento de esta década. Pero desaparecer del uso cotidiano no es lo mismo que desaparecer del todo. Quedarán sistemas heredados, infraestructuras antiguas, servicios que no actualizan sus procesos. Y quedará el problema de fondo: la seguridad digital depende de la confianza en dispositivos, en empresas y en estándares que ningún usuario corriente puede auditar por sí mismo.
Lo que sí cambia con el fin de las contraseñas es dónde se concentra el riesgo. Hoy el riesgo está repartido entre millones de contraseñas débiles y reutilizadas. Mañana estará concentrado en los dispositivos físicos y en los proveedores de identidad que gestionan las claves. Que eso sea mejor o peor depende de en quién confíes más: en ti mismo o en Google, Apple o Microsoft.
La pregunta que queda flotando no es técnica. Es esta: ¿quién controla tu identidad digital cuando ya no dependas de algo que solo tú sabes?
Preguntas frecuentes
¿Cuándo se inventaron las contraseñas informáticas?
Las primeras contraseñas informáticas se usaron en 1961 en el MIT, dentro del sistema CTSS. Cada usuario tenía una clave que protegía su sesión privada en un ordenador compartido. En ese mismo sistema ocurrió también el primer incidente documentado de robo de contraseñas, apenas unos años después de su implantación.
¿Es seguro usar un gestor de contraseñas?
Un gestor de contraseñas bien configurado es mucho más seguro que reutilizar claves o anotarlas en un papel. El riesgo real está en la contraseña maestra: si es débil o se ve comprometida, toda la bóveda queda expuesta. La brecha de LastPass en 2022 demostró que los gestores no son invulnerables, aunque sí ofrecen una protección muy superior a no usarlos.
¿Qué es una passkey y en qué se diferencia de una contraseña?
Una passkey es un método de autenticación basado en criptografía de clave pública. Al contrario que una contraseña, nunca se transmite al servidor ni se almacena en él: solo viaja una firma criptográfica que el servidor puede verificar sin conocer el secreto. Esto elimina los riesgos asociados a filtraciones de bases de datos de credenciales.
¿Mis datos biométricos se envían a los servidores cuando me autentico con huella o cara?
No, en los sistemas actuales de passkeys y autenticación biométrica en dispositivos (Face ID, Android Fingerprint), los datos biométricos se procesan y almacenan localmente. Al servidor solo llega una prueba criptográfica firmada. La biometría desbloquea la clave privada en el dispositivo, pero no sale de él.
¿Por qué sigue siendo tan común el robo de contraseñas si llevamos décadas mejorando la seguridad?
Porque la tecnología mejoró, pero los hábitos no cambiaron al mismo ritmo. La mayoría de robos de credenciales se explican por reutilización de contraseñas entre servicios y por phishing, no por ataques técnicos sofisticados. Cuando un servicio menor se ve comprometido, las mismas credenciales se prueban automáticamente en banca, correo y redes sociales.
¿Es legal que una empresa te obligue a revelar tu contraseña?
Depende del país y del contexto legal. En Estados Unidos, la jurisprudencia es contradictoria: algunos tribunales han ordenado revelar contraseñas; otros han considerado que hacerlo viola la Quinta Enmienda. En la Unión Europea, el marco legal se centra más en la obligación de las empresas de proteger contraseñas que en forzar a individuos a revelarlas.