El fraude con deepfakes ya no es ciencia ficción: en los últimos años se han documentado casos reales en los que empresas han perdido millones de euros, personas han sido extorsionadas con vídeos falsos y políticos han aparecido diciendo cosas que nunca dijeron. Los deepfakes fraude casos reales más graves demuestran que la tecnología de síntesis de voz e imagen ha madurado lo suficiente como para engañar incluso a profesionales entrenados para detectar mentiras. Y lo más inquietante: los casos que conocemos probablemente sean solo la punta del iceberg.
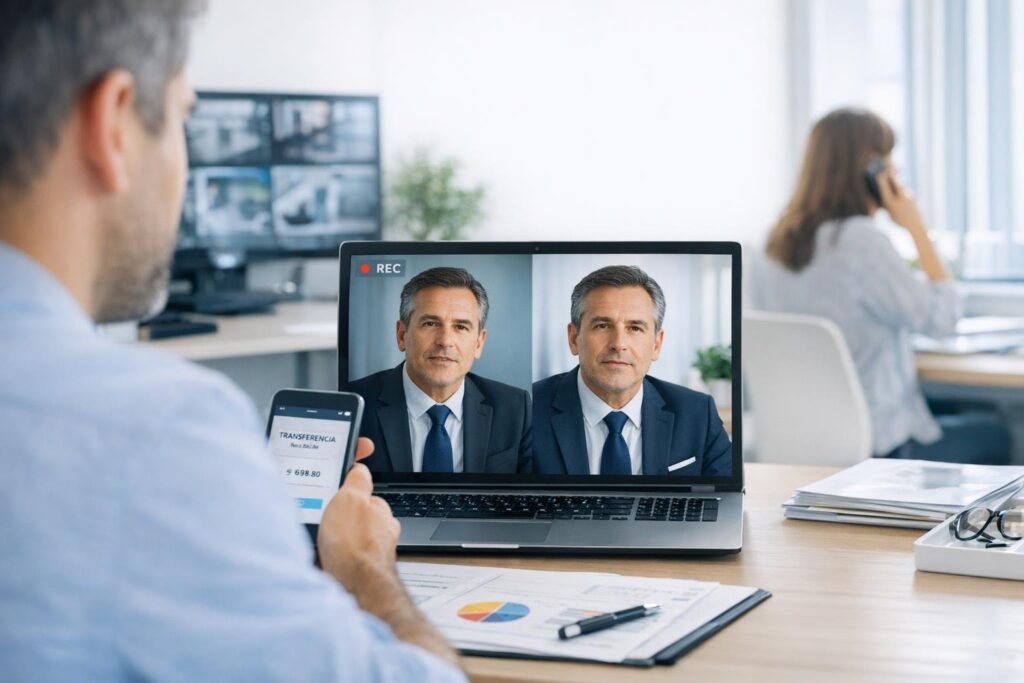
¿Cómo funciona un deepfake y por qué es tan difícil detectarlo?
Un deepfake es un vídeo, audio o imagen generado por inteligencia artificial que reemplaza el rostro o la voz de una persona por los de otra, o fabrica directamente declaraciones que nunca ocurrieron. La tecnología se basa en redes neuronales de tipo GAN (Generative Adversarial Networks), donde dos sistemas compiten entre sí: uno genera el contenido falso y otro intenta detectar el fallo, hasta que el resultado es tan bueno que el detector ya no puede distinguirlo del real.
La dificultad para detectar deepfakes ha crecido al mismo ritmo que la calidad de los modelos. Hace cinco años, los signos delatores eran evidentes: parpadeo extraño, bordes difusos alrededor del cabello, inconsistencias en la iluminación. Hoy, los mejores modelos producen vídeos que engañan a observadores humanos en más del 90% de las pruebas controladas, según estudios publicados por el MIT Media Lab y la Universidad de Binghamton.
Lo que convierte esta tecnología en una herramienta de fraude especialmente peligrosa no es solo la calidad visual, sino la combinación con clonación de voz. Herramientas como ElevenLabs o Resemble AI permiten replicar la voz de cualquier persona con tan solo unos minutos de audio de muestra. Si a eso le añades un vídeo generado con modelos como Runway o HeyGen, el resultado es una videollamada o un mensaje de vídeo casi indistinguible del original.
¿Qué casos reales de fraude con deepfakes han ocurrido ya?
El caso más documentado y económicamente devastador ocurrió en febrero de 2024 en Hong Kong: un empleado de una multinacional transfirió 25 millones de dólares después de participar en una videollamada en la que aparecían deepfakes de varios altos directivos de su empresa, incluido el director financiero. El empleado sospechó al principio, pero la reunión virtual fue tan convincente —con varias personas hablando de forma natural y coherente— que acabó autorizando la transferencia. La policía de Hong Kong confirmó el caso y lo calificó como el mayor fraude con deepfakes documentado hasta esa fecha.
Antes de ese caso, en 2019, se produjo el primer fraude de alto perfil con audio deepfake documentado. El director ejecutivo de una empresa energética británica recibió una llamada de quien creía que era el CEO de su empresa matriz alemana, pidiéndole con urgencia una transferencia de 220.000 euros a un proveedor húngaro. La voz era tan convincente —acento alemán incluido— que el directivo obedeció. La aseguradora Euler Hermes, que cubrió parte del daño, fue la que hizo público el caso. Nadie fue detenido y el dinero nunca apareció.
En el ámbito político, los deepfakes fraude casos reales más conocidos involucran a figuras como el presidente ucraniano Volodímir Zelenski, del que circuló en marzo de 2022 un vídeo falso en el que supuestamente pedía a sus soldados que se rindieran. El vídeo fue desmentido en horas por el propio Zelenski y por Meta y YouTube, que lo retiraron de sus plataformas. Sin embargo, el vídeo llegó a emitirse durante unos minutos en el canal de televisión ucraniano Ukraine 24, cuya web había sido hackeada para publicarlo.
Otro caso político relevante fue el deepfake de un supuesto mensaje de audio del presidente del Partido Popular José Luis Rodríguez Zapatero —en realidad, de Pedro Sánchez— que circuló en España durante la campaña electoral de 2023. Aunque fue detectado con relativa rapidez, sirvió como demostración de que la desinformación electoral mediante deepfakes ya ha llegado a España. El Instituto Nacional de Ciberseguridad (INCIBE) emitió alertas específicas sobre el fenómeno.
En el terreno de la extorsión sexual, el fenómeno de los «deepfake nudes» —imágenes sexuales generadas a partir de fotos reales de personas— ha disparado las denuncias en todo el mundo. En España, la Guardia Civil y la Policía Nacional han documentado casos en los que menores y adultas han sido víctimas de extorsión con imágenes falsas pero hiperrealistas generadas a partir de sus fotos en redes sociales. La práctica, conocida como «sextorsión por IA», está siendo investigada bajo el amparo de la Ley Orgánica 10/2022 de Garantía Integral de la Libertad Sexual, aunque la legislación específica para deepfakes no sexuales sigue siendo una laguna legal importante en España y en la mayoría de países europeos.
El mundo de las finanzas también ha visto casos de fraude de identidad en los que delincuentes han usado deepfakes para superar verificaciones de identidad biométrica en plataformas de criptomonedas y banca digital. En 2023, el servicio de verificación de identidad Au10tix documentó ataques coordinados en los que se usaban vídeos deepfake en tiempo real para pasar controles KYC (Know Your Customer) que supuestamente requerían una grabación en vivo del usuario moviéndose o hablando.
¿Quién está detrás de los ataques con deepfakes y cómo se organizan?
Los ataques con deepfakes de mayor escala no suelen ser obra de un solo actor, sino de redes organizadas que combinan habilidades técnicas con ingeniería social clásica. La misma lógica que ya vimos en el negocio del ransomware —grupos especializados que venden acceso o servicios a otros delincuentes— se está replicando ahora en el ecosistema deepfake.
En foros de la dark web y en canales de Telegram, es posible contratar servicios de «deepfake as a service»: por unos cientos de dólares, grupos de ciberdelincuentes ofrecen crear vídeos o audios falsos de personas concretas, personalizados para el tipo de engaño que el cliente tiene en mente. Estos servicios incluyen a veces instrucciones de cómo ejecutar el fraude posterior. El umbral técnico para cometer este tipo de fraude se ha desplomado en los últimos dos años.
Las grandes operaciones —como el fraude de los 25 millones en Hong Kong— requieren más preparación. Los atacantes recopilan durante semanas material audiovisual de los directivos que van a suplantar: entrevistas en YouTube, conferencias grabadas, apariciones en medios. Con ese material entrenan modelos personalizados capaces de reproducir gestos, entonación y vocabulario específico. Es una operación que, en el pasado, habría requerido actores y equipos de producción. Hoy puede hacerla un sistema automatizado con recursos modestos.
Las motivaciones también son diversas. Más allá del fraude económico, algunos actores estatales usan deepfakes como arma de desinformación —el caso Zelenski es el ejemplo más claro—, y hay mercados negros de deepfakes de celebridades para entretenimiento ilegal. La línea entre fraude, propaganda y acoso digital se difumina cuando la tecnología es la misma para los tres usos.
¿Qué están haciendo las empresas y los gobiernos para frenar el fraude con deepfakes?
Las respuestas institucionales al problema de los deepfakes existen, pero van varios pasos por detrás de la tecnología. En la Unión Europea, el AI Act —aprobado en 2024— obliga a etiquetar los contenidos generados por IA, incluidos los deepfakes, aunque la implementación efectiva depende de mecanismos de detección que todavía son imperfectos. En Estados Unidos, la legislación es fragmentada: algunos estados como California y Texas tienen leyes específicas contra deepfakes electorales y pornográficos, pero no existe una ley federal unificada.
A nivel tecnológico, empresas como Microsoft, Google e Intel han desarrollado herramientas de detección. El sistema VideoAuthenticator de Microsoft, por ejemplo, analiza píxeles y busca patrones de degradación que los deepfakes tienden a introducir. Intel desarrolló FakeCatcher, que detecta deepfakes analizando el flujo sanguíneo visible en los píxeles del rostro —algo que los modelos generativos aún no replican con fidelidad. Ninguna de estas herramientas tiene una tasa de acierto del 100%, y los generadores mejoran más rápido que los detectores.
En el ámbito empresarial, algunas compañías han adoptado protocolos de verificación adicionales para transferencias de dinero o decisiones críticas: frases clave acordadas de antemano, confirmaciones por canal secundario o políticas que impiden autorizar pagos grandes solo por una videollamada, independientemente de quién aparezca en pantalla. Después del caso de Hong Kong, varias consultoras de ciberseguridad han incluido simulacros de ataques deepfake en sus programas de formación corporativa. De la misma forma en que los datos que las empresas manejan ya circulan sin que sus dueños lo sepan, la imagen y la voz de los directivos también se han convertido en materia prima para ataques dirigidos.
La autenticación biométrica, paradójicamente, está siendo cuestionada precisamente por el avance de los deepfakes. Sistemas que se consideraban seguros —reconocimiento facial, verificación por vídeo en vivo— han demostrado ser vulnerables. Algunas plataformas están volviendo a métodos más tradicionales o añadiendo capas de verificación que son difíciles de falsificar con IA, como la comprobación de documentos físicos o llamadas telefónicas con preguntas de seguridad personalizadas.
¿Pueden los ciudadanos protegerse del fraude por deepfake?
Protegerse completamente del fraude por deepfake es imposible hoy, pero reducir el riesgo sí está al alcance de cualquiera. La primera línea de defensa es el escepticismo activo: si recibes un mensaje urgente —de audio, vídeo o texto— que te pide hacer algo inusual, verifica por un canal diferente antes de actuar. La urgencia es siempre una señal de alarma, tanto en fraudes tradicionales como en los que usan IA.
A nivel personal, conviene limitar el material audiovisual disponible públicamente de uno mismo. Esto no significa desaparecer de internet, pero sí ser consciente de que los datos que dejamos en plataformas digitales —incluidas fotos y vídeos— pueden ser usados para entrenar modelos de suplantación. En el caso de figuras públicas, esto es prácticamente imposible de controlar, pero para la mayoría de las personas, mantener perfiles privados en redes sociales reduce la superficie de ataque.
Las empresas, por su parte, deben asumir que sus directivos son objetivos potenciales. El material audiovisual de un CEO que aparece en conferencias, entrevistas y vídeos corporativos es exactamente el combustible que necesita un modelo deepfake bien entrenado. Establecer protocolos claros de verificación para operaciones financieras y decisiones sensibles —independientemente del medio de comunicación— es hoy una necesidad, no una precaución excesiva. Igual que el robo de identidad más avanzado ya no necesita contraseñas, el fraude más sofisticado ya no necesita que te hackeen: basta con que aparezcas en YouTube.
¿Qué ocurrirá cuando no podamos fiarnos de ningún vídeo?
La pregunta más incómoda no es si los deepfakes pueden usarse para cometer fraude —ya lo hacen—, sino qué ocurre cuando la desconfianza se generaliza. Si cualquier vídeo puede ser falso, la negación plausible se convierte en una herramienta perfecta: cualquier grabación comprometedora puede ser descartada como deepfake, aunque sea auténtica. La erosión de la confianza en lo audiovisual podría ser, a largo plazo, un daño mayor que cualquier fraude individual.
Ya hay señales de este fenómeno. Políticos acusados con vídeos reales han alegado que eran deepfakes. Empresas demandadas por comportamiento documentado en grabaciones han cuestionado su autenticidad. El problema no es solo técnico —cómo verificar que un vídeo es real— sino epistemológico: cómo funciona la confianza en una sociedad donde la evidencia audiovisual ha perdido su estatuto de prueba.
La tecnología que permite crear deepfakes avanza más rápido que la que permite detectarlos, y esa brecha no parece que vaya a cerrarse pronto. Lo que sí puede cambiar es la cultura de verificación: aprender a tratar los vídeos con el mismo escepticismo que ya aplicamos a los titulares de prensa, pedir segundas fuentes, desconfiar de la urgencia. No es una solución técnica. Es un ajuste en cómo pensamos. Y quizás eso sea exactamente lo que hace tan difícil adoptarlo. Los mismos mecanismos que convierten internet en un espacio falsificable a escala industrial operan también aquí: cuando el fraude es rentable y la tecnología accesible, la escala del problema crece sola.
Lo que está en juego no es solo el dinero de las empresas ni la reputación de los políticos. Es la capacidad colectiva de distinguir lo que ocurrió de lo que alguien quiere que creamos que ocurrió. Y esa capacidad, una vez perdida, es muy difícil de recuperar.
Preguntas frecuentes
¿Qué es exactamente un deepfake y en qué se diferencia de un montaje tradicional?
Un deepfake es contenido audiovisual generado o manipulado por inteligencia artificial para hacer que una persona parezca decir o hacer algo que nunca ocurrió. A diferencia de un montaje tradicional, que requiere edición manual, los deepfakes se producen de forma automatizada mediante redes neuronales, lo que permite crearlos más rápido, con mayor realismo y a un coste muy bajo.
¿Es ilegal crear un deepfake en España?
En España no existe una ley específica que prohíba crear deepfakes en todos los contextos. Los deepfakes sexuales sin consentimiento están perseguidos bajo la Ley Orgánica 10/2022, y los que se usan para cometer fraude, extorsión o difamación pueden encajar en delitos ya tipificados. La laguna legal más importante está en los deepfakes no sexuales que dañan la reputación sin llegar a constituir estafa.
¿Cómo puedo saber si un vídeo que me han enviado es un deepfake?
No hay un método infalible para el usuario común. Algunas señales de alerta son los movimientos de boca que no sincronizan bien con el audio, cambios de iluminación inconsistentes en el rostro, o bordes extraños en el cabello y las orejas. Herramientas como FakeCatcher de Intel o el detector de Microsoft pueden ayudar, pero ninguna tiene una precisión del cien por cien.
¿Pueden los bancos y plataformas digitales protegerme de fraudes por deepfake?
Los sistemas de verificación biométrica, paradójicamente, son uno de los vectores más vulnerables a los deepfakes. Algunos bancos y plataformas están añadiendo capas de verificación adicionales, pero la protección más efectiva hoy sigue siendo la humana: establecer protocolos propios para confirmar solicitudes inusuales por un canal diferente al que recibiste el mensaje.
¿Es cierto que los actores y famosos son los más afectados?
Las figuras públicas son objetivo frecuente porque existe más material audiovisual de ellas para entrenar los modelos. Sin embargo, los casos más costosos económicamente han afectado a directivos empresariales, no a celebridades. Cualquier persona con presencia en vídeo en redes sociales puede ser suplantada, aunque con menor grado de precisión que alguien con cientos de horas de grabación disponibles.
¿Qué debo hacer si soy víctima de un deepfake fraudulento o extorsionador?
Lo primero es denunciarlo ante la Policía Nacional o la Guardia Civil, que tienen unidades especializadas en ciberdelitos. En paralelo, conviene conservar todas las pruebas —capturas, mensajes, enlaces— antes de que el contenido desaparezca. El INCIBE ofrece una línea de ayuda gratuita para ciudadanos víctimas de este tipo de ataques: el teléfono 017.