Cuando una empresa quiebra, lo que ocurre con los datos de sus clientes es uno de los aspectos menos visibles del proceso, y también uno de los más preocupantes. La base de datos de usuarios puede convertirse en uno de los activos más valiosos del concurso de acreedores, lo que significa que tus correos, tu historial de compras, tus preferencias y, en algunos casos, hasta tus datos biométricos pueden acabar en manos de otra empresa sin que nadie te avise de forma efectiva.
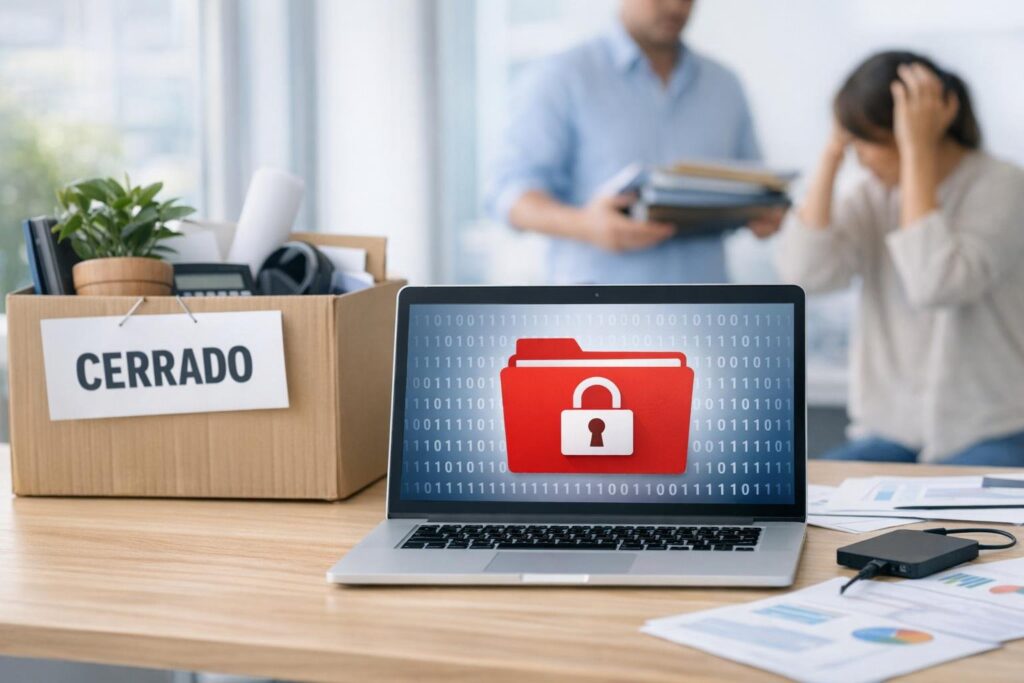
La pregunta sobre qué pasa con los datos, empresa, quiebra y privacidad cuando todo se desmonta no tiene una respuesta única. Depende del país, del tipo de empresa, de cómo estaba redactada la política de privacidad que aceptaste y, en gran medida, de si el comprador del activo tiene escrúpulos o no.
¿Qué le pasa exactamente a tu información cuando una empresa cierra?
Los datos de clientes son un activo contable. Cuando una empresa entra en concurso de acreedores o quiebra, un juez o un administrador concursal revisa qué tiene la empresa para pagar sus deudas. Y en muchos casos, la base de datos de usuarios aparece en ese inventario junto a las sillas de oficina y las licencias de software.
Esto no es hipotético. En 2015, la red social RadioShack salió a subasta con más de 67 millones de registros de clientes como parte del proceso de liquidación. El fiscal general de Texas intervino precisamente porque la política de privacidad de la empresa prometía no vender esos datos, y la venta habría contradicho ese compromiso. Fue una excepción: alguien puso el grito en el cielo. La regla es que nadie se entera.
En Europa, el Reglamento General de Protección de Datos (RGPD) complica bastante esta operación. Un comprador que adquiere una base de datos en un proceso de quiebra no hereda automáticamente el consentimiento que los usuarios dieron a la empresa original. Necesita una base legal propia para seguir tratando esos datos, lo que en teoría limita lo que puede hacer con ellos. En teoría.
La práctica es más turbia. Los administradores concursales tienen incentivos para maximizar el valor de la masa concursal, y los datos son valor. Las agencias de protección de datos europeas han emitido criterios, pero la supervisión en estos procesos sigue siendo irregular. No hay un mecanismo automático que bloquee la transferencia.
¿A quién le pueden vender tus datos en un proceso de quiebra?
Los compradores habituales en estas subastas son competidores directos, fondos de inversión especializados en activos digitales y, en algunos casos, empresas de marketing que buscan bases de datos segmentadas a precio de saldo. El comprador no necesariamente opera en el mismo sector que la empresa quebrada.
Imagina que usabas una app de salud que cerró. Tus registros de actividad física, tus hábitos de sueño, quizás datos sobre condiciones médicas, pueden acabar en manos de una aseguradora o de una empresa de publicidad farmacéutica. Esto no es ciencia ficción: la app de fitness Fitbit vendió datos de usuarios antes de su adquisición por Google, y el debate sobre qué pasa con esos registros en una eventual quiebra nunca se cerró del todo.
Lo que sí sabemos es que las empresas llevan años recopilando datos mucho más sensibles de lo que los usuarios imaginan. Cuando esa empresa desaparece, todo ese historial entra en una cadena de custodia que nadie supervisa con lupa.
Algunos procesos incluyen cláusulas que obligan al comprador a respetar las políticas de privacidad originales. Pero esas cláusulas son difíciles de hacer cumplir una vez que la empresa vendedora ha dejado de existir. No hay nadie al otro lado para reclamar el incumplimiento.
¿Qué dice la ley y hasta dónde llega su alcance real?
El RGPD en Europa y la California Consumer Privacy Act (CCPA) en Estados Unidos son los marcos más relevantes, pero ninguno de los dos fue diseñado específicamente para regular la transmisión de datos en procesos concursales. Hay lagunas.
En España, la Agencia Española de Protección de Datos (AEPD) puede intervenir si detecta una transferencia ilícita, pero necesita conocerla. Los procesos de quiebra no tienen obligación de notificar a la autoridad de protección de datos cada movimiento de activos. La empresa que adquiere los datos sí tiene obligaciones, pero el control depende de que alguien denuncie o de que la agencia tenga capacidad de investigar por iniciativa propia.
Esto encaja con uno de los mitos más extendidos sobre privacidad digital: que aceptar una política de privacidad te protege. Lo que aceptaste fue el tratamiento por parte de esa empresa concreta, bajo esas condiciones concretas. Cuando la empresa desaparece, el contrato se rompe, pero los datos siguen ahí.
En Estados Unidos, el panorama es aún más fragmentado. No existe una ley federal de privacidad unificada, y las protecciones varían mucho entre estados. Un fondo de inversión que compra una base de datos en la quiebra de una empresa de Delaware puede operar con reglas muy distintas a las que aplicaban en el estado donde vivían los usuarios.
Lo que sí establece la normativa europea con claridad es el derecho a la supresión de datos («derecho al olvido»). Si la empresa compradora no puede garantizar una base legal para el tratamiento, debe eliminar los registros. Pero ejercer ese derecho requiere que sepas a quién dirigirte, y en muchos casos los usuarios no saben que sus datos han cambiado de manos.
¿Puedes hacer algo para protegerte antes de que ocurra?
Hay acciones concretas que reducen la exposición, aunque ninguna la elimina del todo. La más efectiva es minimizar los datos que compartes desde el principio: no completar campos opcionales, no vincular cuentas de servicios secundarios a tu correo principal y revisar qué permisos has concedido.
Pedir la eliminación de tus datos antes de que una empresa cierre también es una opción, especialmente cuando hay señales públicas de dificultades financieras. Las grandes plataformas tienen procesos para esto. Las pequeñas, a menudo, no responden. Pero el intento queda registrado, y en un proceso legal posterior puede tener relevancia.
Usar contraseñas únicas para cada servicio también limita el daño indirecto: si la base de datos acaba en circulación con credenciales incluidas, que sean inútiles fuera de ese servicio concreto. La reutilización de contraseñas sigue siendo uno de los vectores de riesgo más comunes en estos casos.
Otro paso que muchos ignoran es leer, al menos por encima, la sección de la política de privacidad que habla de fusiones, adquisiciones y procedimientos de insolvencia. Muchas empresas incluyen ya cláusulas que anticipan exactamente este escenario, y algunas son bastante explícitas sobre lo que harán con tus datos si el negocio cierra.
Los casos más preocupantes son los de empresas que acumulan perfiles muy detallados de sus usuarios: historial de compras, localización, comportamiento de navegación, datos de salud. Cuando ese tipo de empresa quiebra, lo que se subasta no es solo una lista de correos, sino algo mucho más parecido a un dosier.
El mercado de datos no desaparece porque una empresa cierre. Los datos sobreviven a las empresas que los recogieron, y eso es algo que la mayoría de usuarios no tiene presente cuando acepta los términos de servicio de una nueva app.
Hay otro ángulo que merece atención: el de los empleados. En un proceso de quiebra, los datos de trabajadores (nóminas, contratos, evaluaciones de rendimiento, datos bancarios) también forman parte del activo. La empresa que adquiere el negocio hereda también esos registros, con todas las implicaciones que eso tiene para personas que quizás nunca tuvieron relación directa con el comprador.
En algunos sectores, como el sanitario o el financiero, existen regulaciones adicionales que limitan lo que se puede hacer con datos específicos en un proceso de liquidación. Pero fuera de esos sectores regulados, la protección es mucho más difusa. Una startup de tecnología educativa o una plataforma de entretenimiento no tiene las mismas obligaciones que un banco cuando cierra.
El problema de fondo es estructural. El modelo de negocio basado en datos personales incentiva acumular tanto como sea posible, con la expectativa de monetizarlo en algún momento. Cuando ese momento llega de forma involuntaria, a través de una quiebra, los usuarios están en la posición más débil posible: la empresa ya no les debe nada y el nuevo propietario todavía no tiene obligación de comunicarse con ellos.
La Unión Europea ha avanzado más que ninguna otra región en establecer derechos claros, pero la ejecución sigue siendo el talón de Aquiles. Tener derechos sobre papel no equivale a poder ejercerlos en la práctica, especialmente cuando la cadena de custodia de los datos se vuelve opaca en cuestión de semanas.
También está el problema de los datos que ya circulan. Si la empresa sufría brechas de seguridad antes de quebrar, esos datos pueden llevar tiempo en circulación sin que nadie lo sepa. La quiebra no borra el historial de incidentes, y los ataques de ransomware a empresas en dificultades financieras son especialmente comunes, precisamente porque saben que esas compañías tienen menos recursos para defenderse.
¿Llegará un momento en que los datos de clientes no puedan venderse en una quiebra?
Es una pregunta que varios expertos en privacidad llevan planteando desde hace una década, y la respuesta legislativa sigue siendo insuficiente. Algunos estados de Estados Unidos han explorado la idea de tratar ciertos tipos de datos personales como bienes inalienables, es decir, que no pueden transmitirse en ningún proceso mercantil sin consentimiento explícito. Ninguno lo ha aplicado de forma sistemática.
En Europa, el RGPD ha puesto el listón más alto que en cualquier otro lugar, pero los procesos concursales siguen siendo territorio gris. La Comisión Europea ha reconocido que la intersección entre derecho concursal y protección de datos necesita más claridad normativa. No es una prioridad urgente en la agenda legislativa, lo que dice bastante sobre cómo se valora la privacidad frente a los intereses económicos de los acreedores.
Lo que sí parece claro es que la presión regulatoria irá creciendo a medida que más empresas de alto perfil quiebren con grandes bases de datos en su activo. Cada caso mediático añade presión política sobre los legisladores para cerrar estas lagunas. Pero hasta que eso ocurra, los datos siguen siendo mercancía en el momento más vulnerable para los usuarios.
Preguntas frecuentes
¿Tengo derecho a que borren mis datos si la empresa que los tenía ha quebrado?
Sí, en Europa el derecho a la supresión sigue vigente aunque la empresa haya cambiado de manos. Si un nuevo titular adquiere los datos sin una base legal válida para tratarlos, debe eliminarlos. El problema práctico es saber quién es ese nuevo titular y dirigirte a él, porque no existe obligación automática de notificarte el cambio.
¿Puede la empresa compradora usar mis datos para enviarte publicidad?
En Europa, no sin una nueva base legal. El consentimiento que diste a la empresa original no se transfiere automáticamente al comprador. En Estados Unidos, depende del estado y del sector. En la práctica, muchas empresas actúan como si el consentimiento se transfiriera, esperando que nadie reclame.
¿Qué tipo de datos son más valiosos en una quiebra?
Las bases de datos con información de comportamiento, historial de compras, localización y datos de salud tienen más valor comercial que una simple lista de correos. Cuanto más segmentada y detallada sea la base de datos, mayor es su atractivo en una subasta de activos, independientemente de lo sensible que sea la información.
¿Es cierto que las políticas de privacidad suelen anticipar la venta de datos en caso de quiebra?
Sí, muchas las incluyen. Frases como «en caso de fusión, adquisición o venta de activos, sus datos podrán transferirse al nuevo titular» son habituales. Al aceptar los términos, técnicamente consientes esa posibilidad. Por eso conviene leer, aunque sea por encima, esas cláusulas antes de registrarte en un servicio.
¿Qué puedo hacer si descubro que mis datos fueron vendidos sin mi conocimiento?
En España puedes presentar una reclamación ante la Agencia Española de Protección de Datos (AEPD). En otros países de la UE, ante la autoridad de control correspondiente. Antes, es recomendable ejercer el derecho de acceso ante la empresa que adquirió los datos, para saber exactamente qué tienen y qué uso están haciendo.