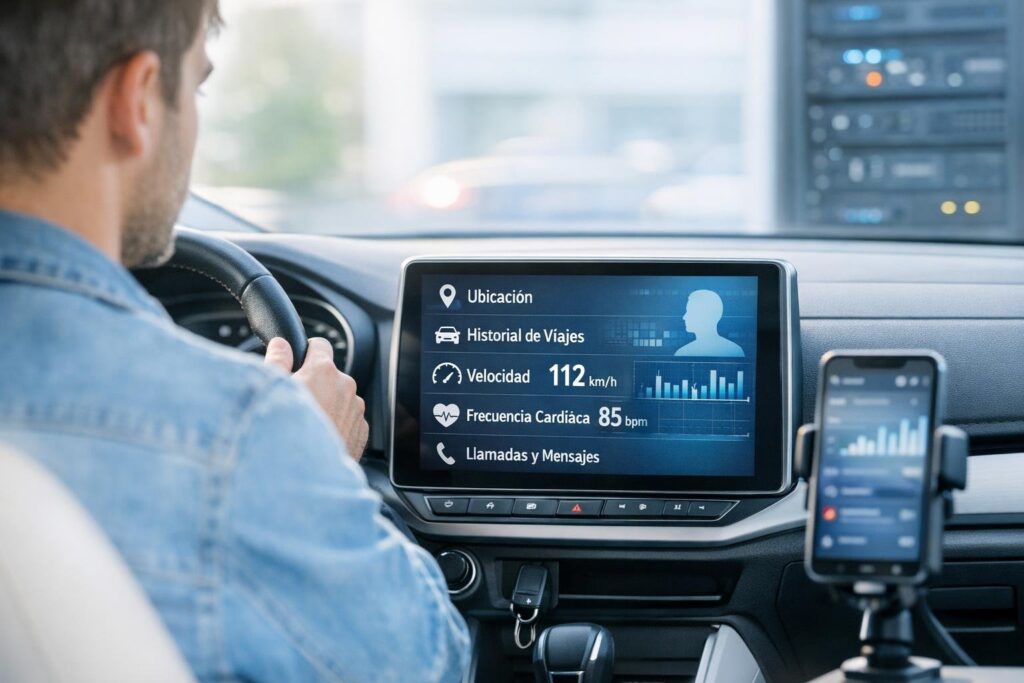
Tu coche moderno sabe más de ti que tu médico de cabecera. Los datos que recopilan los vehículos conectados incluyen dónde vas, cuándo frenas con brusquedad, cuánto tiempo pasas aparcado frente a determinada dirección, y en algunos casos hasta cómo de fuerte latía tu corazón durante el trayecto. La industria del automóvil se ha convertido en uno de los sectores más voraces en materia de datos coches privacidad, y la mayoría de conductores no tienen ni idea de que su vehículo lleva años haciendo algo más que llevarles del punto A al B.
No es una metáfora ni una exageración. En 2023, la organización Mozilla Foundation publicó un análisis exhaustivo de las políticas de privacidad de 25 marcas de automóviles y concluyó que los coches son la peor categoría de productos tecnológicos para la privacidad del consumidor, por encima de los teléfonos móviles, los altavoces inteligentes o los rastreadores de actividad. Ninguna de las 25 marcas analizadas superó los estándares mínimos de privacidad establecidos por Mozilla.
¿Qué datos recoge exactamente tu coche?
Los vehículos conectados recopilan datos en tres grandes categorías: datos de conducción, datos de ubicación y datos personales inferidos. Los datos de conducción incluyen velocidad, aceleración, frenadas, presión sobre el acelerador, uso del cinturón y patrones de cambio de marcha. Son los mismos datos que las aseguradoras llevan años intentando obtener para ajustar las primas, y que ahora fluyen directamente desde los sistemas de telemetría del vehículo sin que el conductor pulse ningún botón.
Los datos de ubicación van más allá del GPS básico. Marcas como General Motors, Ford o Volkswagen registran no solo las rutas habituales, sino los puntos de parada, la frecuencia con que visitas ciertos lugares y la duración de cada visita. Un coche puede saber que cada martes a las 19:30 aparcar frente a una clínica concreta, o que los viernes por la noche tardas más en volver a casa de lo habitual.
Los datos personales inferidos son los más inquietantes. Algunos sistemas, como el de reconocimiento facial integrado en ciertos modelos de Tesla o los sensores de monitorización del conductor presentes en vehículos de Subaru y BMW, capturan expresiones faciales, movimientos oculares y en algunos prototipos, incluso constantes biométricas. Todo eso queda almacenado, etiquetado y, según las políticas de privacidad de casi todas las marcas, disponible para ser compartido con terceros.
A eso se suman los datos que entran por otra puerta: tu teléfono. Cuando conectas el móvil al sistema de infoentretenimiento del coche mediante Apple CarPlay o Android Auto, el vehículo puede acceder a tus contactos, mensajes, historial de llamadas y aplicaciones abiertas. Algunos fabricantes almacenan esa información aunque borres la sesión. El coche la guarda. Tú ya te fuiste.
¿A quién le venden tus datos de conducción?
Los fabricantes de automóviles venden datos de conducción principalmente a aseguradoras, brokers de datos y empresas de publicidad. El caso más documentado es el de General Motors, que entre 2021 y 2023 compartió datos de conducción de millones de clientes con las aseguradoras LexisNexis y Verisk sin que esos clientes lo supieran con claridad. LexisNexis construyó con esos datos perfiles de conducción individuales que las compañías de seguros usaron para subir primas o directamente denegar cobertura.
Esto conecta directamente con algo que ya hemos visto en otros sectores: los algoritmos que toman decisiones sobre ti sin estar obligados a explicarte por qué. En el caso de los seguros de coche, el resultado puede ser que una frenada brusca registrada hace dieciocho meses te cueste cientos de euros más al año, y nadie tiene por qué decirte que esa frenada fue el motivo.
Los brokers de datos como Verisk, Axiom o LexisNexis Risk Solutions actúan como intermediarios que agregan información de múltiples fuentes —fabricantes, apps de navegación, parkings conectados, peajes electrónicos— y construyen perfiles de movilidad detallados que luego venden a quien los quiera pagar. Tu rutina diaria tiene un precio de mercado, y ese precio ronda los céntimos por registro individual, lo que significa que tu perfil de movilidad completo puede venderse por lo que cuesta un café.
¿Es legal que tu coche comparta esos datos sin pedirte permiso explícito?
En la mayoría de los casos, es legal, aunque el término «permiso explícito» es objeto de debate. Los fabricantes incluyen las cláusulas de cesión de datos en contratos de uso que los compradores firman al activar los servicios conectados del vehículo, muchas veces durante el proceso de entrega en el concesionario, cuando la atención está en otra parte. El consentimiento existe sobre el papel, pero difícilmente puede llamarse informado.
En Europa, el Reglamento General de Protección de Datos (RGPD) establece que el consentimiento debe ser libre, específico, informado e inequívoco. Varias organizaciones de defensa del consumidor han cuestionado si los contratos que firman los compradores de coches cumplen realmente esos requisitos, dado que rechazar la telemetría implica en muchos modelos perder funciones básicas como las actualizaciones de software o la navegación. Es decir, el consentimiento se obtiene bajo coacción funcional: acepta o tu coche se queda cojo.
En Estados Unidos, donde no existe una ley federal equivalente al RGPD, la situación es considerablemente más laxa. California tiene su propia normativa de privacidad (CCPA), que obliga a las empresas a permitir que los usuarios soliciten el borrado de sus datos, pero el mecanismo es engorroso y la mayoría de conductores ni sabe que existe esa opción. El resto del país opera prácticamente sin regulación específica para datos de automoción.
Lo que queda claro es que el mismo debate que rodea a los dispositivos conectados del hogar se reproduce ahora en el interior de los vehículos, con la diferencia de que un coche es mucho más difícil de desenchufar que un altavoz inteligente.
¿Pueden los hackers acceder a los datos que guarda tu coche?
Los sistemas de los vehículos conectados han sido vulnerados en múltiples ocasiones documentadas, aunque los ataques masivos a flotas completas siguen siendo poco frecuentes. En 2015, los investigadores de seguridad Charlie Miller y Chris Valasek demostraron en directo que podían tomar el control remoto de un Jeep Cherokee a través de su sistema de infoentretenimiento Uconnect, lo que obligó a Fiat Chrysler a emitir una actualización de emergencia y retirar 1,4 millones de vehículos. Ese experimento mostró que los coches conectados son vulnerables por las mismas razones que cualquier dispositivo IoT: superficie de ataque grande, actualizaciones lentas y usuarios que no cambian configuraciones por defecto.
Desde entonces, los fabricantes han mejorado sus protocolos de seguridad, pero la velocidad del hardware supera con frecuencia la de los parches de software. Un coche comprado hoy puede llevar dentro componentes electrónicos que dentro de cinco años ya no reciban actualizaciones de seguridad, pero que seguirán conectados a internet porque el propietario no habrá desactivado los servicios telemáticos. El robo de identidad del futuro no necesita que alguien hackee tu banco: puede bastar con acceder al historial de movilidad de tu vehículo para reconstruir toda tu vida.
Los datos almacenados en el sistema del coche también pueden ser accedidos físicamente. Un mecánico con el equipo adecuado puede extraer el historial de ubicaciones de un vehículo en cuestión de minutos. En procedimientos judiciales de divorcio o custodia, ese tipo de información ha sido utilizada como prueba en varios países, lo que plantea una dimensión legal que los fabricantes raramente mencionan en sus folletos.
¿Qué pasa con tus datos si vendes el coche?
Cuando vendes un coche de segunda mano, los datos que has generado durante años de uso no desaparecen automáticamente del sistema. La mayoría de fabricantes ofrecen un proceso de restablecimiento de fábrica, pero ese proceso no siempre borra la información de los servidores remotos de la empresa, solo la copia local en el vehículo. Tu historial de ubicaciones puede seguir viviendo en los sistemas de la marca aunque el coche lleve meses en manos de otra persona.
El nuevo propietario, además, puede encontrar en el sistema información del anterior: contactos sincronizados desde el móvil, destinos frecuentes guardados en el GPS, incluso tokens de autenticación de aplicaciones que no se cerraron correctamente. Esto ya lo vimos cuando grandes plataformas digitales acumulan datos mucho más allá de lo que el usuario imagina: el principio es el mismo, pero aplicado a un objeto físico que cambia de dueño.
La recomendación práctica, aunque pocos concesionarios la mencionan, es realizar un reseteo de fábrica completo antes de entregar el vehículo, revocar todos los accesos de aplicaciones vinculadas, y solicitar por escrito a la marca la eliminación de los datos personales asociados al número de bastidor. Ese proceso existe en casi todos los fabricantes europeos por obligación del RGPD, pero hay que pedirlo activamente. Nadie va a hacerlo por ti.
El mercado de coches de segunda mano conectados plantea también una pregunta interesante para las aseguradoras: si compras un coche con historial de telemetría disponible, ¿puede la aseguradora acceder a los datos de conducción del propietario anterior para evaluar el estado real del vehículo? Técnicamente, en algunos mercados, ya puede. Los límites entre lo razonable y lo invasivo se están redibujando en tiempo real, y el conductor medio no está en la conversación.
Conviene recordar que hay muchas capas de la economía digital que permanecen invisibles para el usuario final, y la telemetría de automoción es una de las más opacas. No aparece en ningún contrato que hayas leído de principio a fin. No tiene una app que te muestre qué datos se están enviando ahora mismo. Simplemente ocurre, en segundo plano, mientras conduces.
La industria del automóvil argumenta que estos datos mejoran la seguridad vial, permiten mantenimiento predictivo y hacen posibles los servicios de emergencia automática. Todos esos argumentos son ciertos y todos son insuficientes como justificación para un nivel de vigilancia que ningún conductor eligió conscientemente. Mejorar la seguridad no requiere vender el historial de ubicaciones a brokers de datos. Eso es un negocio, no un servicio.
Las marcas que mejor salen paradas en los análisis de privacidad son las que permiten desactivar la telemetría sin perder funciones esenciales, publican informes de transparencia sobre qué datos recogen y con quién los comparten, y facilitan el borrado de datos sin procesos kafkianos. Renault y Dacia han obtenido mejores valoraciones en algunos análisis europeos, mientras que Tesla, Nissan y Hyundai han sido repetidamente señaladas por sus políticas de datos especialmente amplias. Elegir coche en 2025 también es elegir con quién compartes tu vida.
Lo que hemos visto con la digitalización de sectores enteros es que cuando la tecnología avanza más rápido que la regulación, los que pierden siempre son los usuarios. En el caso de los coches conectados, esa brecha lleva años abierta y todavía no tiene fecha de cierre.
¿Llegaremos a un punto en que el coche sea más espía que vehículo?
La dirección en la que se mueve la industria sugiere que la recopilación de datos en los vehículos no va a reducirse, sino a intensificarse. Los coches eléctricos, que dependen de la conectividad permanente para la gestión de la batería, las actualizaciones over-the-air y la integración con redes de carga, generan volúmenes de datos mucho mayores que los vehículos de combustión. Y los sistemas de conducción autónoma —que requieren cámaras, lidar, micrófonos y sensores de presencia constantes— convierten el habitáculo en un entorno de vigilancia total: cada gesto, cada pasajero, cada conversación.
La pregunta que queda abierta no es técnica. Los fabricantes ya saben cómo recoger menos datos o cómo anonimizarlos mejor. La pregunta es de incentivos: mientras los datos de movilidad se puedan vender a buen precio y la regulación no lo impida con claridad, ¿por qué iba a cambiar algo la industria por voluntad propia? La respuesta, históricamente, es que no lo hace. Y mientras tanto, tú conduces.
Preguntas frecuentes
¿Puedo desactivar la recopilación de datos de mi coche?
En muchos casos puedes limitar la telemetría, pero rara vez desactivarla por completo. Los fabricantes suelen permitir desconectar ciertos servicios conectados desde los ajustes del sistema de infoentretenimiento, pero algunos datos básicos de funcionamiento se siguen enviando. En Europa, puedes solicitar a tu marca que elimine los datos almacenados invocando el RGPD, aunque el proceso varía según el fabricante.
¿Las aseguradoras ya usan los datos de mi coche para calcular mi prima?
En algunos países, sí, y de forma más extendida de lo que la mayoría de conductores sabe. En Estados Unidos está documentado que General Motors compartió datos de telemetría con LexisNexis y Verisk, que los vendieron a aseguradoras. En Europa la práctica existe, aunque el RGPD impone restricciones más estrictas sobre el consentimiento necesario para ese tipo de transferencia.
¿Qué datos queda guardados en el coche cuando lo vendo?
Potencialmente muchos: historial de ubicaciones del GPS, contactos sincronizados desde el móvil, sesiones de aplicaciones no cerradas y preferencias del conductor. Antes de vender un vehículo, es recomendable hacer un restablecimiento de fábrica completo desde el menú del sistema y revocar todos los accesos de dispositivos vinculados. También puedes pedir al fabricante que elimine los datos asociados al bastidor del coche.
¿Es más arriesgado un coche eléctrico en términos de privacidad?
En general, los coches eléctricos recopilan más datos que los de combustión, principalmente porque dependen de la conectividad permanente para la gestión de la batería, las actualizaciones de software y la integración con redes de carga. Eso no significa que sean inseguros por definición, pero sí que la superficie de exposición de datos es mayor y conviene revisar con más atención las políticas de privacidad del fabricante.
¿Pueden los hackers robar los datos de mi coche de forma remota?
Existen vulnerabilidades documentadas en sistemas de infoentretenimiento de vehículos conectados, aunque los ataques masivos a conductores individuales no son frecuentes hoy. El riesgo más real es la extracción física de datos por un tercero con acceso al vehículo, como un mecánico o un concesionario. Mantener el software del coche actualizado y revocar accesos de dispositivos cuando ya no se usan reduce ese riesgo.
¿Cuáles son las marcas de coches más respetuosas con la privacidad?
Según el análisis de Mozilla Foundation de 2023, ninguna de las 25 marcas analizadas cumplía plenamente los estándares mínimos de privacidad. Dentro de ese panorama poco alentador, algunas marcas europeas como Renault han recibido valoraciones comparativamente mejores, mientras que Tesla, Nissan e Hyundai fueron señaladas por políticas de datos especialmente amplias. La situación puede cambiar con nuevas versiones de software y regulaciones.