La ciberguerra entre estados no es una amenaza futura: es algo que lleva décadas ocurriendo en silencio. Infraestructuras eléctricas que colapsan, centrifugadoras nucleares que se destruyen solas, elecciones que se contaminan con desinformación a escala industrial. Los ataques no se declaran porque declarar una guerra cibernética obligaría a reconocer que también se hacen. Y eso nadie quiere.
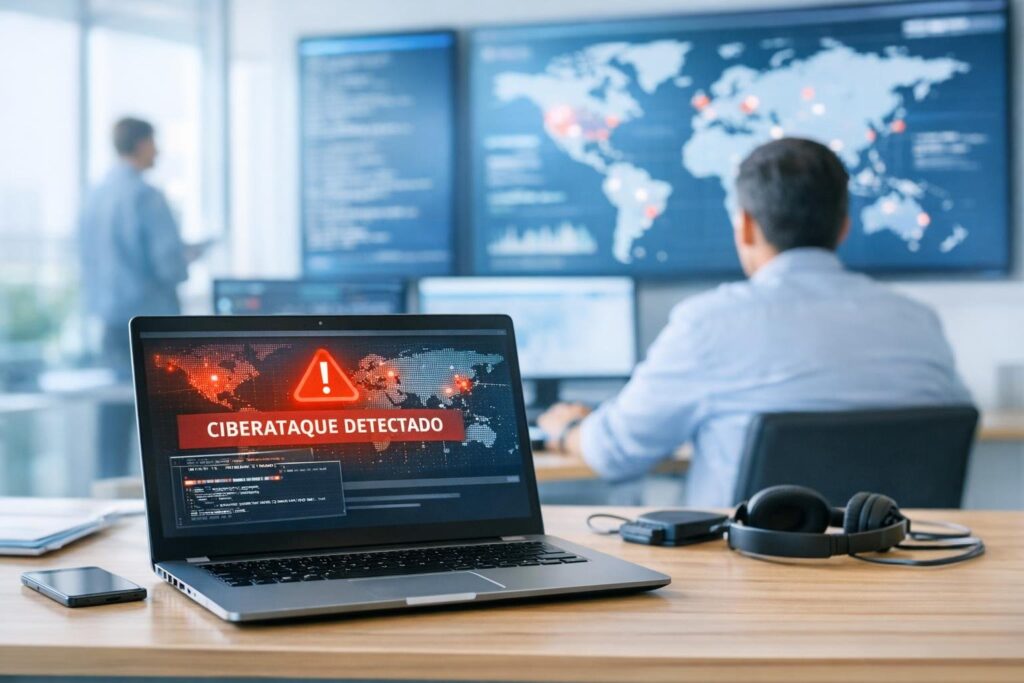
Lo que sí está documentado es suficientemente perturbador. Gobiernos de todo el mundo llevan años invirtiendo en capacidades ofensivas digitales con la misma lógica con la que construyeron arsenales convencionales en el siglo XX. La diferencia es que estos arsenales son invisibles, difíciles de atribuir y legalmente ambiguos. Ningún tratado internacional regula con claridad qué constituye un acto de guerra en el ciberespacio.
¿Qué es realmente la ciberguerra entre estados?
La ciberguerra entre estados es el uso de herramientas digitales con objetivos estratégicos o militares: sabotaje de infraestructuras críticas, espionaje a gran escala, robo de secretos industriales y militares, o interferencia en procesos políticos. La distinción entre espionaje cibernético y ciberguerra propiamente dicha es en parte semántica, pero la intensidad del daño físico o institucional suele marcar la diferencia.
El caso más citado en cualquier manual de seguridad es Stuxnet. En 2010 se descubrió un gusano informático que había saboteado aproximadamente 1.000 centrifugadoras de enriquecimiento de uranio en la planta nuclear iraní de Natanz. El código era tan sofisticado que los analistas tardaron meses en entender lo que estaban viendo. Nunca hubo una declaración oficial, pero la investigación periodística posterior, en particular el libro Countdown to Zero Day de Kim Zetter, señaló a Estados Unidos e Israel como responsables. Ninguno de los dos gobiernos lo ha confirmado formalmente.
Stuxnet fue el primero en causar daño físico documentado a través de software. Pero no fue el último.
¿Qué ataques de ciberguerra han ocurrido realmente?
Los ataques de ciberguerra con consecuencias documentadas son más numerosos de lo que la cobertura mediática habitual sugiere. En diciembre de 2015, un ataque coordinado dejó sin electricidad a más de 230.000 personas en Ucrania durante varias horas. El malware utilizado, conocido como BlackEnergy, fue atribuido por varias empresas de ciberseguridad y por el gobierno ucraniano a actores vinculados a Rusia. Un año después, un segundo ataque contra la red eléctrica ucraniana usó un código más avanzado llamado Industroyer, capaz de comunicarse directamente con los protocolos de los sistemas de control industrial.
En 2017, el ransomware NotPetya se propagó inicialmente a través de un software de contabilidad ucraniano y se extendió por empresas de todo el mundo causando daños estimados en más de 10.000 millones de dólares, según el gobierno estadounidense. Maersk, el mayor operador de transporte marítimo del mundo, tuvo que reinstalar más de 45.000 ordenadores y 4.000 servidores. Merck, FedEx y varias empresas europeas sufrieron pérdidas comparables. El gobierno de Estados Unidos y el Reino Unido atribuyeron el ataque al GRU, la inteligencia militar rusa.
Corea del Norte opera con una lógica diferente: el grupo Lazarus, vinculado al régimen de Pyongyang, robó más de 600 millones de dólares en criptomonedas en el hackeo de Ronin Network en 2022, según el FBI. Para un país con acceso limitado al sistema financiero internacional, el ciberrobo a escala industrial es también una fuente de financiación de su programa de armas.
China, por su parte, acumula décadas de operaciones de espionaje industrial documentadas. La acusación del Departamento de Justicia de Estados Unidos en 2014 contra cinco miembros del Ejército Popular de Liberación por robo de secretos industriales a empresas como Westinghouse o US Steel fue un hito: por primera vez, un gobierno occidentalformalizaba cargos contra militares de otro estado por ciberespionaje. Aunque los acusados nunca fueron extraditados, el mensaje político era claro.
Este tipo de operaciones encajan con lo que ya se analiza cuando hablamos de sistemas que actúan de forma autónoma sin que haya un humano tomando cada decisión en tiempo real: la automatización del ataque es parte del problema.
¿Cómo se atribuye un ataque y por qué es tan difícil?
Atribuir un ciberataque con certeza técnica y jurídica es uno de los problemas más complicados de la seguridad internacional. Los atacantes usan servidores intermedios, redes de anonimización, malware con código prestado de otras campañas y a veces insertan señales falsas deliberadamente para apuntar hacia otro actor. La atribución final suele ser política tanto como técnica.
Las empresas privadas de ciberseguridad, como Mandiant, CrowdStrike o Kaspersky, publican informes que nombran actores con nombres internos (“APT28”, “Lazarus Group”, “Sandworm”) basándose en patrones de comportamiento, infraestructura compartida y similitudes en el código. Los gobiernos, cuando hacen atribuciones públicas, combinan esa inteligencia técnica con información de sus propias agencias, que no siempre comparten. El resultado es que la atribución oficial llega meses o años después del incidente, y a menudo con matices políticos que la contaminan.
Esta dificultad tiene consecuencias directas en el derecho internacional. El Libro de Tallín, un manual elaborado por expertos jurídicos a petición de la OTAN, intenta aplicar el derecho internacional existente al ciberespacio, pero no tiene fuerza vinculante. Y el umbral que convierte un ciberataque en un “acto de guerra” que justifique respuesta militar sigue sin estar definido con claridad por ningún tratado.
Esto significa que los estados pueden actuar en una zona gris deliberada. Un ataque que destruye infraestructura civil podría ser considerado un acto de guerra bajo el derecho internacional humanitario, pero si no hay forma de probarlo ante un tribunal, las consecuencias son principalmente diplomáticas. Y la diplomacia tiene sus propios ritmos y silencios.
¿Tiene la inteligencia artificial un papel en la ciberguerra?
La inteligencia artificial ya está presente en la ciberguerra, aunque todavía más en la defensa que en el ataque documentado. Los sistemas de detección de anomalías, la clasificación automática de amenazas y la respuesta automatizada a incidentes usan modelos de aprendizaje automático desde hace varios años. Pero la misma tecnología que sirve para detectar ataques puede servir para generarlos.
Los investigadores de seguridad llevan tiempo advirtiendo sobre el potencial del uso de modelos de lenguaje para generar phishing personalizado a escala, o de sistemas de IA para identificar vulnerabilidades en código más rápido que cualquier equipo humano. En 2023, varios laboratorios de ciberseguridad demostraron que modelos como GPT-4 podían asistir en la identificación de fallos de seguridad conocidos. El salto de “asistir” a “automatizar” el ataque completo es técnicamente posible; lo que no está documentado es que ningún estado lo haya desplegado ya a escala.
La integración de IA en sistemas militares plantea preguntas que van más allá de la seguridad informática. Ya hemos visto cómo las máquinas participan en conflictos armados sin que exista una declaración formal que lo reconozca, y la ciberguerra sigue exactamente esa misma lógica de opacidad.
Lo que sí se puede afirmar con certeza es que los presupuestos de ciberdefensa e inteligencia de señales han crecido de forma sostenida en las principales potencias. El Cyber Command estadounidense fue elevado a mando unificado en 2018, con un estatus equivalente al de los comandos regionales como CENTCOM o EUCOM. China creó la Fuerza de Soporte Estratégico en 2015, que integra capacidades cibernéticas, espaciales y de guerra electrónica. Rusia lleva décadas desarrollando lo que llama “guerra de información” como concepto más amplio que el ciberataque técnico. Estos no son programas experimentales: son estructuras militares permanentes.
El papel que juegan los modelos de IA accesibles públicamente en este contexto es también una pregunta abierta. Si las herramientas más potentes están disponibles para cualquier actor estatal o no estatal, la asimetría que históricamente ha favorecido a las grandes potencias se reduce.
La desinformación como arma
La ciberguerra entre estados no se limita a atacar infraestructuras técnicas. La interferencia en procesos informativos y electorales es parte del mismo arsenal. La operación rusa documentada durante las elecciones presidenciales de Estados Unidos en 2016, descrita en detalle en el informe Mueller, incluyó el hackeo de los servidores del Partido Demócrata y una campaña coordinada de desinformación en redes sociales a través de la Internet Research Agency, con sede en San Petersburgo.
La Internet Research Agency empleaba a cientos de personas para crear contenido político en inglés dirigido a audiencias estadounidenses, amplificar divisiones existentes y difundir información falsa o descontextualizada. El objetivo no era necesariamente favorecer a un candidato, sino erosionar la confianza en las instituciones y en el propio proceso electoral. Eso es más difícil de rebatir que un bulo concreto.
La desinformación como táctica de guerra no requiere código malicioso ni vulnerabilidades de software. Requiere entender cómo funcionan los algoritmos de distribución de contenido, qué tipo de mensajes generan más respuesta emocional y cómo amplificar esas señales a través de redes de cuentas coordinadas. Es, en ese sentido, una forma de ingeniería aplicada a la conducta humana, no al software.
Lo que complica aún más el análisis es que varias democracias occidentales tienen sus propias capacidades en este terreno. El GCHQ británico tiene unidades documentadas de influencia en redes sociales. El ejército estadounidense ha admitido operar cuentas en redes para operaciones psicológicas en contextos de conflicto. La diferencia entre “operación de información legítima” y “desinformación” depende en gran medida de quién la realiza y contra quién.
¿Qué infraestructuras están realmente en riesgo?
Las infraestructuras críticas son el objetivo más preocupante de la ciberguerra entre estados. Bajo ese paraguas caben las redes eléctricas, los sistemas de agua potable, los hospitales, las redes de comunicaciones, el sistema financiero y los sistemas de control del tráfico aéreo y marítimo. Todas comparten una característica: su compromiso puede causar daño físico a personas reales.
Los ataques a hospitales han aumentado de forma documentada en los últimos años. Durante la pandemia de COVID-19, la Agencia de Ciberseguridad de la Unión Europea (ENISA) registró un aumento significativo de ataques contra centros sanitarios europeos. En septiembre de 2020, un ataque de ransomware al hospital universitario de Düsseldorf obligó a desviar pacientes de urgencias; una paciente murió durante el traslado. Aunque los investigadores alemanes finalmente no establecieron una relación causal directa entre el ataque y la muerte, el caso ilustró con crudeza el potencial letal de estos ataques.
La vulnerabilidad de los sistemas industriales es especialmente preocupante porque muchos de ellos funcionan con software que lleva décadas sin actualizarse, diseñado en una época en que la conectividad a internet no era parte del diseño. Conectar esos sistemas a redes modernas sin actualizar sus protocolos de seguridad es una práctica extendida que los hace especialmente vulnerables.
Cuando una IA asiste en un diagnóstico médico o toma decisiones clínicas, el fallo tiene consecuencias directas sobre pacientes concretos. El mismo principio aplica aquí: los sistemas que gestionan infraestructura crítica sin suficiente supervisión humana concentran riesgos que un ataque puede activar en minutos.
El sector financiero, por su parte, ha invertido mucho más en ciberseguridad que otros sectores y tiene protocolos de respuesta más maduros. Pero la interconexión del sistema financiero global también significa que un ataque exitoso contra un nodo relevante puede propagarse antes de que los sistemas de contención reaccionen.
¿Quién decide si algo es un acto de guerra y qué pasa después?
La pregunta que ningún gobierno quiere responder en público es hasta cuándo se puede atacar la infraestructura de otro estado sin que eso constituya formalmente un acto de guerra. La respuesta práctica, por el momento, parece ser: bastante.
Los estados atacados suelen responder con sanciones económicas, expulsión de diplomáticos o, en algunos casos, con contrataques cibernéticos propios que tampoco se admiten públicamente. La escalada directa al conflicto convencional no ha ocurrido hasta ahora como respuesta específica a un ciberataque, en parte porque la atribución nunca es perfecta y en parte porque ningún gobierno quiere abrir ese precedente.
Lo que sí ha ocurrido es que la ciberguerra ha entrado en los conflictos convencionales como una capa adicional. En la invasión rusa de Ucrania en 2022, los ataques cibernéticos a infraestructuras ucranianas precedieron y acompañaron a las operaciones militares terrestres. El grupo Sandworm, atribuido al GRU ruso, atacó redes de comunicaciones y energía ucranianas de forma coordinada con los movimientos de tropas. La línea entre ciberguerra y guerra convencional se borró.
Ucrania, por su parte, no está sola en el ciberespacio. El colectivo hacktivista Anonymous y grupos de voluntarios de múltiples países atacaron infraestructuras rusas. Microsoft, Google y otras empresas tecnológicas compartieron inteligencia sobre amenazas con el gobierno ucraniano. La dimensión privada de la ciberguerra, con actores corporativos y ciudadanos tomando partido, no tiene precedente claro en los conflictos anteriores.
Toda esta complejidad conecta con un debate más amplio sobre cómo los sistemas automatizados toman decisiones que antes requerían deliberación humana y qué ocurre cuando nadie quiere asumir la responsabilidad.
¿Y si el próximo gran ataque ya está dentro de los sistemas?
Una de las hipótesis más inquietantes en el campo de la ciberseguridad es la del ataque durmiente: malware implantado en infraestructura crítica que no hace nada visible durante meses o años, esperando una señal. El precedente existe. En diciembre de 2020 se descubrió que hackers vinculados a Rusia (el grupo Cozy Bear, según las agencias de inteligencia estadounidenses) habían comprometido el software de actualización de SolarWinds, una herramienta usada por miles de organizaciones, incluyendo agencias del gobierno de Estados Unidos. El acceso había durado meses sin ser detectado.
SolarWinds no fue un ataque destructivo: fue espionaje a escala masiva. Pero la misma técnica de compromiso de la cadena de suministro de software podría usarse para implantar capacidades destructivas en lugar de solo observar. El debate entre los analistas no es si eso es técnicamente posible, sino si ya ha ocurrido y simplemente no se ha activado.
Lo que sí sabemos es que las agencias de ciberseguridad de varios países, incluyendo la CISA estadounidense y el NCSC británico, han emitido alertas periódicas sobre actores estatales que mantienen acceso persistente a infraestructuras críticas de otros países. Esas alertas no son especulativas: son el resultado de investigaciones forenses. El acceso existe. Lo que no se sabe es qué se hace con él mientras permanece inactivo.
Esta lógica de vigilancia encubierta tiene un paralelismo incómodo con la forma en que los sistemas de IA se perfeccionan sin supervisión explícita: el proceso ocurre, tiene efectos, y solo se hace visible cuando algo falla o alguien lo busca.
La pregunta que nadie puede responder con certeza es si hay algún sistema de infraestructura crítica, en cualquier país, que no tenga ya alguna forma de acceso no autorizado instalado por un actor estatal. Algunos analistas de seguridad consideran que asumir que sí es la hipótesis más prudente desde la que trabajar. No es paranoia: es el resultado lógico de una carrera armamentística que lleva décadas sin regulación y sin transparencia.
¿Seguiremos sin reglas en el ciberespacio cuando ocurra algo realmente grave?
La ciberguerra entre estados lleva décadas ocurriendo sin que la comunidad internacional haya logrado establecer un marco jurídico vinculante. Los intentos de negociación en la ONU han producido documentos de principios sin mecanismos de verificación ni sanciones. Mientras tanto, los arsenales digitales crecen, la dependencia de las infraestructuras conectadas aumenta y la capacidad de causar daño a distancia sin firma visible se vuelve más accesible.
No hay ninguna garantía de que el primer incidente realmente catastrófico (una red eléctrica apagada durante semanas en invierno, un sistema financiero nacional bloqueado, un fallo en infraestructura hospitalaria a escala nacional) genere automáticamente el consenso político que no ha llegado en tiempos de relativa calma. La historia de los tratados de control de armamento convencional sugiere que los acuerdos llegan después del desastre, no antes. Y en el ciberespacio, el desastre todavía no ha llegado al nivel que obligue a sentarse a negociar en serio.
Esa es la pregunta que debería incomodar a cualquier gobierno que gestione infraestructura crítica: no si van a ser atacados, sino si cuando ocurra algo irreversible habrá alguna norma que aplicar, o si seguiremos en el mismo vacío legal en el que llevamos décadas instalados.
Preguntas frecuentes
¿Qué diferencia hay entre ciberespionaje y ciberguerra?
El ciberespionaje busca acceder a información sin ser detectado y sin causar daño visible. La ciberguerra implica acciones que producen efectos disruptivos o destructivos: apagar infraestructuras, sabotear sistemas industriales o interferir en procesos políticos. En la práctica, la frontera es borrosa y los mismos actores suelen combinar ambas capacidades según el objetivo.
¿Puede un ciberataque desencadenar una guerra convencional?
Hasta ahora no ha ocurrido de forma directa y documentada. El derecho internacional no define claramente el umbral a partir del cual un ciberataque justifica una respuesta militar. En la práctica, los estados prefieren responder con sanciones o contrataques digitales para evitar una escalada que nadie controla. Pero ese umbral no escrito no garantiza que siempre se respete.
¿Están protegidas las infraestructuras críticas en Europa?
La protección varía mucho entre países y sectores. La directiva NIS2 de la Unión Europea, en vigor desde 2023, amplía las obligaciones de ciberseguridad para sectores críticos, pero su implementación real depende de cada estado miembro. Los sistemas industriales más antiguos, especialmente en energía y agua, siguen siendo un punto débil reconocido por las propias agencias de seguridad europeas.
¿Es cierto que la IA ya se usa en ciberataques?
La IA se usa de forma documentada en ciberdefensa: detección de anomalías, análisis de amenazas y respuesta automatizada. En el lado ofensivo, hay pruebas de concepto que demuestran que los modelos de lenguaje pueden asistir en la identificación de vulnerabilidades. No hay evidencia pública de que ningún estado haya desplegado un ataque completamente automatizado por IA a escala, pero los investigadores consideran que es una cuestión de tiempo.
¿Qué es el grupo Sandworm y por qué importa?
Sandworm es el nombre con el que varias empresas de ciberseguridad y el gobierno de Estados Unidos identifican a un grupo de hackers vinculado al GRU, la inteligencia militar rusa. Es responsable atribuido de los ataques a la red eléctrica ucraniana en 2015 y 2016, del malware NotPetya en 2017 y de operaciones de sabotaje durante la invasión de Ucrania en 2022. Es uno de los actores más activos y destructivos documentados en la historia de la ciberguerra.
¿Puede un ciudadano hacer algo para protegerse de la ciberguerra entre estados?
A nivel individual, la exposición directa es limitada, aunque los ataques a infraestructuras críticas afectan a toda la población. Lo que sí está en manos de cualquier persona es reducir su vulnerabilidad personal: usar autenticación en dos pasos, mantener el software actualizado y ser crítico con la información que consume, especialmente en contextos de tensión geopolítica donde la desinformación se intensifica.